Recuperación de Wallets Cripto
Auditoría de seguridad de la recuperación de frases semilla en Bitcoin Safe
Por qué la frase semilla exige un control específico
- La frase semilla representa la clave maestra de una cartera determinista: quien la conoce puede controlar los fondos.
- Un error en la copia, una exposición por un chat, un almacenamiento en la nube sin cifrado o una prueba mal realizada pueden generar pérdidas permanentes.
- La recuperación es un evento poco frecuente, pero crítico; por eso debe estar auditado antes de una emergencia real.
Qué debe cubrir la auditoría
La revisión de seguridad debe contemplar los siguientes componentes:
- Alcance: identificar qué criptoactivos, monederos, redes, derivaciones o frases de contraseña dependen de la frase semilla.
- Entorno de recuperación: verificar que no existan cámaras, micrófonos, malware, conexiones remotas ni dispositivos poco confiables durante la prueba.
- Respaldos offline: comprobar que las copias sean legibles, redundantes, resistentes a fuego, agua o deterioro y estén protegidas contra acceso físico.
- Controles de acceso: definir quién puede iniciar una recuperación, quién verifica y quién registra el resultado.
- Trazabilidad: conservar evidencias sin incluir la frase semilla completa, usando registros cifrados o resúmenes de auditoría.
Proceso recomendado para una auditoría rigurosa
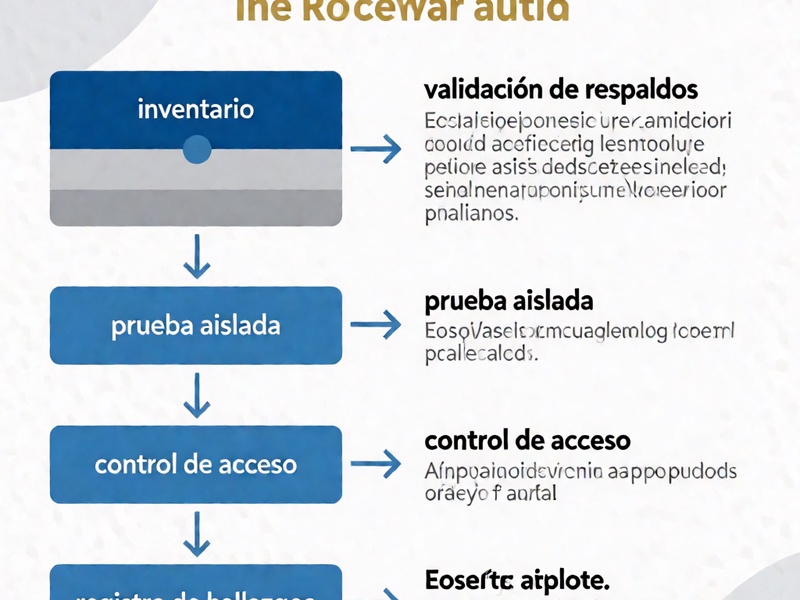
1. Preparación y delimitación
Antes de comenzar, se debe redactar un plan breve con objetivos, responsables, activos involucrados y restricciones. La regla principal es simple: nunca se manipula la frase semilla en un dispositivo conectado a internet durante una prueba innecesaria.
2. Inventario seguro
El equipo auditor debe listar los respaldos existentes, las ubicaciones de almacenamiento, la versión del software o dispositivo, los saltos de sincronización y las posibles frases de contraseña. Si hay información confidencial, el inventario se registra de forma cifrada o offline.
3. Validación de integridad
Se revisa que la copia esté completa, sin palabras faltantes, errores de orden o caracteres ambiguos. También se verifica que el almacenamiento no esté expuesto a humedad, luz solar directa, campos magnéticos o acceso por terceros.
4. Prueba de recuperación controlada
Cuando el diseño del monedero lo permite, se puede hacer una prueba en entorno aislado, con fondos mínimos o una simulación, para confirmar que la frase semilla recupera las cuentas esperadas. El objetivo no es mover grandes montos, sino validar el procedimiento sin crear nuevos riesgos.
5. Revisión de control humano y operativo
La auditoría debe comprobar si existe separación de funciones, doble verificación, registro de incidencias y un plan de continuidad. En entornos empresariales, una única persona no debería conocer toda la información sensible sin supervisión ni control de cambios.
6. Documentación y remediación
Al final, se elabora un informe con hallazgos, severidad, acciones correctivas, fechas y responsables. La documentación no debe exponer la frase semilla; puede usar referencias internas o registros cifrados que permitan seguimiento sin revelar secretos.
Riesgos más comunes
- Compartir o fotografiar la frase semilla por aplicaciones de mensajería, correo o nube.
- Usar un dispositivo con malware, capturas de pantalla, llaves de sincronización activadas o permisos de cámara.
- Almacenar una única copia sin redundancia, o conservarla en un lugar vulnerable al acceso de terceros.
- No registrar una frase de contraseña y perder el acceso aunque la frase semilla sea correcta.
- Realizar pruebas de recuperación sin aislamiento, exponiendo la clave en una red no controlada.
Mejores prácticas para una custodia segura
- Tratar la frase semilla como un secreto definitivo: no se envía, no se escribe en notas sin protección y no se digitaliza sin una política estricta de cifrado.
- Preferir respaldos offline y resistentes, como placas de metal o copias controladas en bóvedas seguras, con redundancia en ubicaciones distintas.
- Mantener la documentación cifrada y con control de acceso por roles.
- Revisar la auditoría de forma periódica y después de cambios en el entorno, el personal o la infraestructura de custodia.
- Formar a los participantes para reconocer intentos de ingeniería social, presión externa o solicitudes fraudulentas de recuperación.
- Evaluar opciones como multisig, umbrales de aprobación y custodia institucional cuando el nivel de activos exija mayor control.
Conclusión
La auditoría de seguridad de la recuperación de frases semilla en Bitcoin Safe es una defensa esencial para mantener la trazabilidad y el control del acceso. Su valor no está solo en verificar una copia, sino en asegurar que personas, procesos y entornos trabajen de forma coordinada. Una revisión rigurosa, sobria y documentada reduce el riesgo de pérdidas irreversibles y fortalece la continuidad operativa de cualquier estrategia de custodia digital.
Etiquetas de este artículo: auditoría de seguridad recuperación de frases semilla Bitcoin Safe custodia de criptoactivos gestión de riesgos Bitcoin Safe助记词恢复安全审核