Recuperación de Wallets Cripto
MyEtherWallet sin filtraciones: guía práctica de operación offline
Marco de referencia: MyEtherWallet防泄露离线操作指南. El objetivo es claro: la clave privada y la frase semilla deben permanecer siempre en un entorno controlado y sin conexión. MyEtherWallet permite un flujo air-gapped en el que la transacción se prepara en un equipo conectado, se firma en un equipo aislado y se difunde después sin exponer secretos.
1. Principio de seguridad: separar secretos de Internet
La regla básica es no introducir la clave privada, la frase semilla ni el archivo keystore sin cifrar en un navegador con conexión. Un equipo online puede preparar y transmitir transacciones, pero no debe custodiar secretos. El equipo offline debe dedicarse solo a generar carteras, firmar y verificar. Si un equipo ha navegado por la web, instalado extensiones o abierto correos, no debería considerarse offline para custodia de claves.
2. Preparación del entorno offline
- Usa un equipo dedicado, preferiblemente de segunda mano o de bajo perfil, formateado e instalado desde medios verificados.
- Desconecta Wi-Fi, Ethernet, Bluetooth y cualquier módem. Retira tarjetas SIM si existen y confirma que no haya conexión activa.
- Instala solo lo imprescindible: navegador actualizado, MyEtherWallet verificado y un gestor de archivos. Evita extensiones, sincronización en la nube y cuentas personales.
- Descarga MyEtherWallet desde el sitio oficial y verifica la firma, el hash o el paquete publicado. No uses enlaces de correos, anuncios ni mensajes directos.
- Comprueba la URL y el certificado antes de abrir la interfaz. Si usas una copia local, valida el archivo con una fuente independiente.
3. Generación de cartera sin conexión
- Enciende el equipo aislado y confirma que no tiene red.
- Abre MyEtherWallet desde la copia verificada.
- Genera una cartera nueva y crea entropía moviendo el ratón o usando el método que indique la interfaz.
- Anota la dirección pública para recibir fondos. No publiques la clave privada ni la frase semilla.
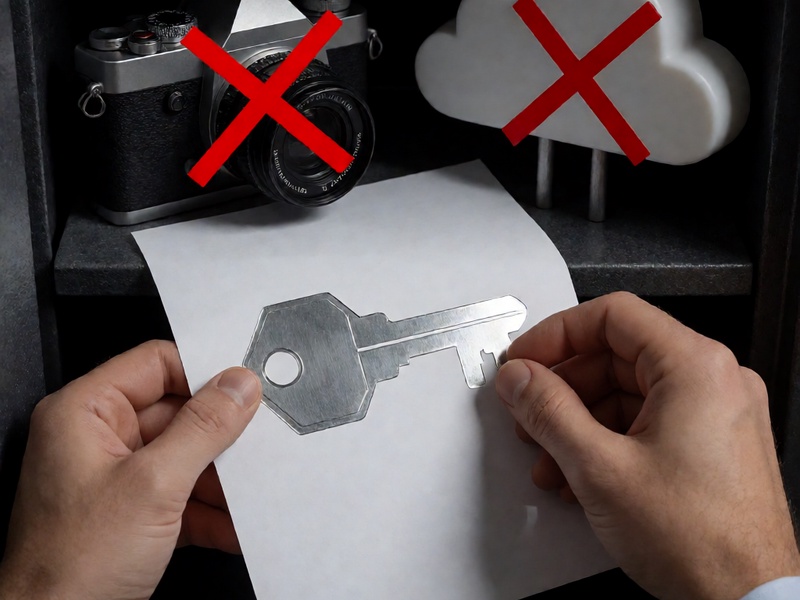
- Realiza el respaldo en papel o metal, con letra clara y sin errores. Guarda dos copias en ubicaciones físicas separadas.
- No hagas fotos, capturas de pantalla, impresiones en red, ni guardes copias en correo, nube o mensajería.
4. Firma de transacciones con flujo air-gapped
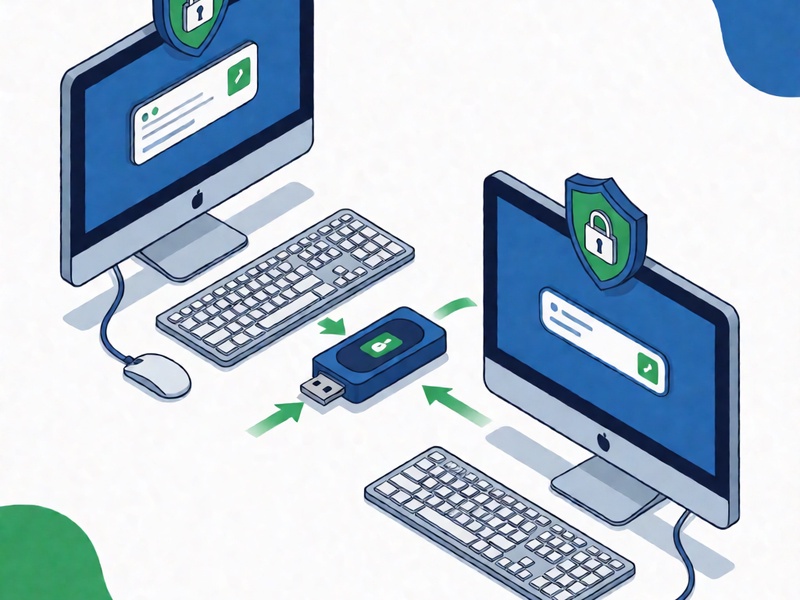
- Equipo online: prepara la transacción en MyEtherWallet sin cargar secretos. Revisa dirección de destino, red, nonce, gas y datos adjuntos. Exporta el archivo de transacción no firmada a un USB dedicado.
- Equipo offline: conecta el USB solo después de verificar que el equipo sigue sin red. Carga la transacción, compárala con lo que esperabas firmar y fírmala con la clave privada. Guarda la transacción firmada en el USB.
- Equipo online: vuelve a conectar el USB, revisa que el archivo corresponde a la operación y difunde la transacción firmada. Nunca introduzcas la clave privada en el equipo online.
Antes de firmar, verifica la dirección de destino carácter por carácter y confirma que la red coincide con la prevista. Para operaciones importantes, haz primero una prueba con un importe pequeño. No firmes transacciones que no entiendas, aunque la interfaz parezca conocida.
5. Transferencia de archivos y USB
Usa un USB exclusivo para este flujo, formateado y sin auto-ejecución. No lo conectes a ordenadores desconocidos ni a impresoras compartidas. Si es posible, revisa los archivos en un equipo intermedio o con herramientas de análisis. Para reducir riesgo, puedes usar códigos QR firmados, pero verifica siempre el contenido antes de difundir. El USB no debe contener copias de claves privadas en texto plano.
6. Higiene digital y limpieza
- Cierra MyEtherWallet y apaga el equipo offline después de cada sesión.
- Borra archivos temporales, descargas y transacciones no necesarias. Vacía la papelera.
- Retira el USB de forma segura y guárdalo con acceso restringido.
- No dictes secretos en voz alta, no los pegues en chats y no uses portapapeles compartidos.
- Revisa el equipo periódicamente y reinstala el sistema si sospechas de manipulación.
7. Anti-phishing y verificación constante
El phishing es uno de los mayores riesgos. Guarda el sitio oficial en marcadores, escribe la URL manualmente y desconfía de resultados patrocinados. MyEtherWallet nunca necesita tu clave privada por correo, soporte técnico o formularios. No compartas pantalla cuando haya secretos visibles. Si alguien te guía por teléfono para firmar, detente: es una señal de alerta.
8. Respaldo, recuperación y errores comunes
Prueba la recuperación con una cartera de prueba y un importe mínimo antes de mover fondos relevantes. Documenta el procedimiento sin revelar secretos y almacena los respaldos en lugares seguros, protegidos de fuego, agua y accesos no autorizados. Los errores más comunes son usar el PC diario, guardar la frase semilla en la nube, fotografiar la clave privada, firmar sin revisar la dirección y conectar el equipo offline a Internet por comodidad.
Checklist final
- Equipo offline sin red y sin Bluetooth.
- MyEtherWallet descargado y verificado.
- Clave privada y frase semilla nunca expuestas online.
- Respaldo físico duplicado y ubicaciones separadas.
- Transacción revisada antes de firmar.
- USB dedicado y limpio.
- Prueba pequeña antes de operaciones grandes.
Aplicar esta MyEtherWallet防泄露离线操作指南 reduce la superficie de ataque, pero no elimina todos los riesgos. La disciplina operativa, la verificación manual y la separación física de secretos son la base para proteger fondos en un entorno hostil.
Etiquetas de este artículo: clave privada respaldo seguro anti-phishing higiene digital MyEtherWallet防泄露离线操作指南 MyEtherWallet offline seguridad air-gapped firma offline