Recuperación de Wallets Cripto
Guía detallada: recuperar activos cuando se pierde un archivo de clave BIP38
Introducción
Un archivo de clave BIP38 es, en esencia, una clave privada protegida con una passphrase. Cuando ese respaldo se pierde, se corrompe o se olvida la contraseña, muchos usuarios asumen que los fondos están irrecuperables. En realidad, la pérdida de accesibilidad tiene múltiples causas, y algunas pueden resolverse con disciplina técnica, búsqueda de copias ocultas, reconstrucción de patrones, verificación local y recuperación de datos.
Esta guía está orientada a usuarios legítimos que intentan recuperar sus propios activos y actúan únicamente sobre dispositivos, archivos, respaldos y servicios de los que tienen derecho de acceso. Nunca debe usarse esta información para intentar acceder a fondos de terceros.
1. Qué implica perder un archivo de clave BIP38
BIP38 cifra una clave privada usando un derivador tipo scrypt y una operación simétrica, de modo que la passphrase es el factor decisivo. Si el archivo contiene la clave BIP38 y recuerdas la passphrase, la recuperación suele ser posible. Si recuerdas la passphrase pero no el archivo, el camino pasa por localizar copias o reconstruir el dispositivo de origen. Si pierdes ambos y la passphrase tiene alta entropía, no existe una puerta trasera criptográfica: la recuperación depende de evidencia, backups, metadatos o forense.
Es importante distinguir:
| Escenario | Pista común | Primer enfoque |
| --- | --- | --- |
| Archivo BIP38 disponible, passphrase perdida | La cadena comienza con 6P | Reconstruir patrón de contraseña en local |
| Archivo perdido, passphrase recordada | Recordás la frase pero no el export | Buscar copias, respaldos, logs y dispositivos |
| Archivo dañado | Errores al importar o decodificar | Reparar formato Base58, limpiar espacios, restaurar copia |
| Fondo con dirección pública conocida | Tenés la dirección y transacciones | Reconstruir contexto y probar claves derivadas |
2. Protocolo inicial: seguridad antes que velocidad
Antes de importar, reparar o descifrar cualquier archivo BIP38, sigue este protocolo:
Confirma la titularidad de los activos. Solo procede con claves que sabes que son tuyas, por ejemplo, direcciones asociadas a tus transacciones, wallets, historiales o documentos propios.
Crea un inventario. Anota cuándo se generó el archivo, desde qué programa o dispositivo, qué versión de wallet usabas, qué ruta tenía el export, si había un nombre de proyecto, y si la passphrase podía estar relacionada con otra cuenta o frase personal.
Realiza copias sin modificar el original. Trabaja sobre copias de respaldo. El archivo original debe permanecer intacto para preservar checksum, metadatos y estructura.
No subas la clave BIP38 a servicios online. Evita webs que prometen descifrar BIP38 a cambio de la clave. Un archivo BIP38 expuesto es tan sensible como una clave privada potencial.
Usa un entorno controlado. Si vas a probar candidatos de contraseña, usa una máquina sin conexión a internet si es posible, o una máquina dedicada. Mantén software de fuentes abiertas, verificadas y sin malware.
Registra resultados. Una recuperación profesional es un proceso de hipótesis, pruebas y validación. Documenta qué candidatos probaste, qué herramientas usaste y qué errores aparecieron.
3. Ruta A: recuperar el archivo BIP38 desde respaldos y huellas digitales
Si recuerdas la passphrase pero no encuentras el archivo exportado, la prioridad es buscar rastros de esa exportación.
3.1 Buscar en carpetas propias
Revisa rutas donde suelen guardarse exportaciones, especialmente si usaste una wallet GUI o script:
- Documents, Downloads, Desktop, Escritorio, Descargas.
- Carpetas de la wallet usada, si el software permite exportar a disco.
- Directorios de usuario en Linux o macOS, por ejemplo /home/usuario, /Users/usuario, /root, y carpetas ocultas de configuración de software.
- Volúmenes extraíbles, NAS, unidades USB, discos externos y antiguos backups de Time Machine, File History, VSS o snapshots.
Si generaste el BIP38 con un script, busca salidas en carpetas de proyectos, logs, archivos de texto y rutas configuradas por defecto. Un buen filtro de búsqueda es el prefijo 6P, ya que las claves BIP38 suelen representarse como cadenas Base58 con ese comienzo. También sirve buscar por nombres que contengan wallet, key, BIP38, private, export, backup, encrypted o passphrase.
3.2 Revisar comunicación y almacenamiento
Muchos usuarios perdieron fondos porque exportaron una clave y la guardaron sin saberlo en:
- Correos electrónicos con adjuntos.
- Historial de mensajería personal, Telegram, WhatsApp, Signal o correo interno, solo si son cuentas propias.
- Unidades de nube, Trash, papelera, versiones anteriores, sincronizaciones.
- Copias impresas en PDF, tickets, notas o documentación técnica.
- Recortes de portapapeles si tu sistema mantenía historial.
La búsqueda debe realizarse en dispositivos y cuentas propios, con respeto a la privacidad y a la ley.
3.3 Recuperar desde la wallet original
Si todavía conservas el wallet.dat, el seed BIP39, una hardware wallet o la aplicación original, quizás no necesites el archivo BIP38. Ese archivo era solo una capa de exportación cifrada.
En Bitcoin Core u otras wallets, si el dispositivo contiene la clave privada o puede derivarla, se puede recuperar el acceso mediante la función de exportación, dump de claves o restauración con seed. Eso permite volver a generar la clave asociada a la dirección y, si conviene, crear un nuevo respaldo más seguro en lugar de depender del archivo BIP38 perdido.
4. Ruta B: recuperar un archivo BIP38 dañado
Un archivo BIP38 no siempre se pierde por completo. A veces el problema es de formato, codificación o integridad.
4.1 Errores habituales
- Espacios, saltos de línea, caracteres invisibles o copiado parcial desde consola.
- Guardado con editor de texto que añade BOM, convierte líneas Windows a Unix o introduce caracteres extra.
- Exportaciones truncadas por correo, PDF, chat o copiado desde interfaz.
- Uso de mayúsculas y minúsculas incorrectas, porque Base58 es sensible al caso.
- Confusión entre clave WIF, clave pública, dirección, seed y BIP38.
4.2 Qué hacer
- Copia el archivo original en un lugar seguro.
- Valídalo como texto UTF-8 sin BOM si proviene de terminal, editor de código o script.
- Elimina líneas vacías, espacios finales, comas o etiquetas añadidas por humanos.
- Revisa si la cadena parece comenzar con 6P y tiene la longitud razonable del formato.
- Si el checksum falla, no modifiques al azar. Un cambio de un solo carácter invalida la clave y puede convertir la reparación en una búsqueda computacional compleja.
- Intenta localizar otra copia antes de reparar. Es más fácil recuperar un archivo intacto que adivinar la mutación exacta.
4.3 Reparación por pequeñas corrupciones
Si la corrupción es mínima, por ejemplo un carácter dañado por una transferencia o un texto copiado parcialmente, algunas herramientas locales pueden probar mutaciones controladas alrededor del error. Esto debe hacerse con copias, sin internet y con tiempo de cómputo realista. No se recomienda hacerlo con el archivo original, ni con claves de alto valor.
5. Ruta C: si solo se perdió la passphrase
Cuando el archivo BIP38 existe pero la passphrase se olvidó, la recuperación depende del tipo de contraseña.
5.1 Reconstruir un patrón humano
Si la passphrase fue creada por una persona, es más probable que se derive de:
- Nombres propios, apodos, familiares, mascotas, ciudades o fechas importantes.
- Frases usadas en otros servicios, password managers antiguos, correos, cuentas de exchange, notas, repositorios o proyectos.
- Patrones de teclado, sustituciones, números de serie, códigos postales o palabras de un juego, libro, código o documento.
- Passphrases derivadas de una wallet anterior, un seed o un proyecto que luego se exportó a BIP38.
El objetivo no es hacer fuerza bruta completa, sino generar una lista de candidatos creíbles. BIP38 está diseñado para que cada intento sea costoso. Por eso, una lista bien construida vale más que millones de contraseñas aleatorias.
5.2 Herramientas locales
Existen herramientas open-source orientadas a pruebas de recuperación de contraseñas locales, algunas de las cuales soportan formatos BIP38. También se mencionan motores como Hashcat para pruebas de candidatos en entornos controlados. La recomendación práctica es usar solo software conocido, verificable y local.
Buenas prácticas:
- Ejecuta la búsqueda en una máquina dedicada.
- Sin conexión a internet durante la fase crítica.
- Usa una lista de candidatos limitada a hipótesis razonables.
- Guarda logs separados del archivo BIP38.
- Si la clave se recupera, elimina temporalmente candidatos en RAM, desmonta medios y realiza un borrado seguro de material sensible.
5.3 Passphrase aleatoria de alta entropía
Si la passphrase fue generada aleatoriamente, larga y sin pista escrita, BIP38 es muy resistente. No existe un método criptográfico práctico para forzar una passphrase de alta entropía si no hay más evidencia. En ese caso, la recuperación real pasa por encontrar una copia de la frase, un gestor de contraseñas, un documento impreso, un backup cifrado o una herramienta de respaldo institucional.
6. Ruta D: usar dirección pública, transacciones y metadatos
Si no tienes el archivo BIP38, pero sí conoces la dirección de destino o historial de transacciones, puedes reconstruir parte del contexto.
6.1 Búsqueda en explorador de bloques
Revisa:
- Fecha de la primera y última actividad.
- Monto y moneda de las transacciones.
- Direcciones de origen y destino.
- Posible clustering con otras direcciones propias.
- Si la dirección proviene de un exchange, wallet legacy, node propio, paper wallet, o una generación offline.
Esto no revela la clave privada, pero ayuda a identificar el evento, el software y el respaldo asociado.
6.2 Si la dirección proviene de una wallet con seed
Si la dirección pública derivaba de una wallet BIP39, por ejemplo una mnemonic phrase, recuperar el seed puede bastar. En ese escenario, el BIP38 era solo una exportación adicional. Restaura el seed en una wallet compatible y verifica si la dirección coincide.
6.3 Si la dirección proviene de una clave suelta
Si fue una clave privada independiente, sin seed ni wallet original, la ruta es encontrar una copia del BIP38 o recuperar la passphrase. Conocer la dirección no permite, por sí solo, reconstruir una clave privada. Eso sería equivalente a romper el esquema criptográfico, algo que no puede hacerse legítimamente contra claves ajenas ni contra la propia si el diseño es fuerte.
7. Forense digital y recuperación de datos
Cuando el archivo se creó y luego se borró, la recuperación puede ser un caso de forense, no de criptografía.
7.1 Detener el uso del dispositivo
Si sospechas que el archivo estaba en un disco o memoria, deja de escribir en ese medio. Un nuevo almacenamiento puede sobrescribir sectores. Para discos mecánicos, la recuperación es más viable que en algunos SSD donde TRIM o el uso posterior destruye datos.
7.2 Usar imágenes del medio
No trabajes sobre el dispositivo original si puede llevar a daño. Crea una imagen forense si es posible y analiza la copia. Busca:
- Archivos con nombres de backup, wallet, export o BIP38.
- Fragmentos de texto que comiencen con 6P.
- Metadatos de creación, rutas, logs de aplicación y copias temporales.
- Versiones previas de archivos, shadow copies, snapshots de ZFS, btrfs, APFS, NTFS, ext4, Time Machine o herramientas equivalentes.
7.3 Medios físicos
Revisa:
- Discos viejos, USB, memorias SD, tarjetas de cámara, NAS, servidores abandonados.
- Ordenadores antiguos, laptops de trabajo, máquinas virtuales, discos de backup de la familia.
- Cajas de seguridad, copias impresas, notas manuales, libros, papeles de backups.
Muchas recuperaciones no ocurren por software, sino por encontrar un papel olvidado con la passphrase o una ruta donde estaba el export.
8. Cuando no quedan archivos, passphrase ni metadatos
Si se perdió el archivo BIP38, la passphrase y no hay dirección pública, wallet original, seed, correo, backup ni rastro digital, la probabilidad de recuperación es muy baja.
Esto es especialmente cierto si el BIP38 era una clave independiente, generada para un solo uso. En esos casos, no existe un botón mágico para recuperar fondos. Cualquier persona, servicio o empresa que prometa descifrar una passphrase aleatoria de alta entropía con solo la clave BIP38 debe ser tratada con escepticismo, porque probablemente sea un fraude.
9. Verificación segura tras recuperar acceso
Si encuentras el archivo o una passphrase candidata, no te confíes.
9.1 Validar la clave recuperada
En un entorno local, deriva la clave pública y la dirección asociada y compárala con la dirección esperada. También verifica si la clave corresponde a la variante correcta: comprimida, no comprimida, formato legacy, testnet, segwit u otra estructura según el caso.
9.2 Hacer una prueba con importe pequeño
Si la verificación es correcta, no muevas todo de inmediato. Haz una transacción de prueba con un monto simbólico. Confirma que la dirección destino funciona, que no hay problemas de fee, nonce, formato de clave o flags. Luego ejecuta la migración completa.
9.3 No reutilizar la vulnerabilidad
Si la recuperación fue exitosa, significa que algo falló en el backup original: passphrase débil, archivo único, sin redundancia, sin seed o sin hardware wallet. Mueve los fondos a un esquema nuevo y más fuerte. No vuelvas a usar la misma passphrase ni confíes en un único archivo BIP38 como respaldo principal.
10. Arquitectura preventiva: evitar el próximo incidente
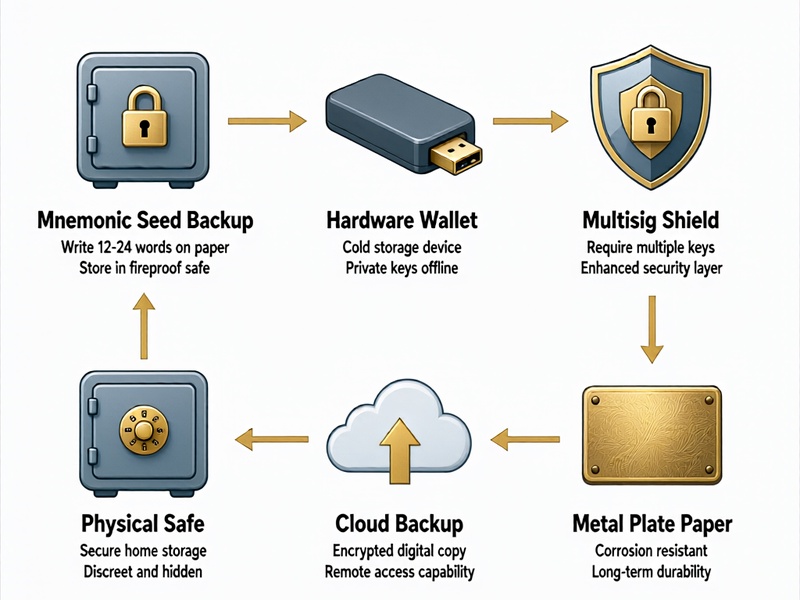
BIP38 puede ser útil como capa de protección para claves exportadas, pero no debe ser el único sistema de recuperación de una cartera importante. Un diseño robusto combina:
- Mnemonic BIP39 con passphrase opcional, conocida y verificada.
- Hardware wallet con firmware seguro, PIN y protección física.
- Copias de seed en metal resistente al fuego y agua.
- Múltiples ubicaciones geográficas, pero nunca un solo punto de fracaso.
- Metadata controlada: fecha, origen, dispositivo, ruta de backup, procedimiento de restauración.
- Prueba periódica de recuperación, no solo guardado del backup.
- Multisig para fondos de alto valor, donde no dependes de una sola clave.
- Gestor de contraseñas para pistas legítimas, pero sin almacenar seeds en el mismo dispositivo sin cifrado adicional.
- Registro de pruebas de restore: documenta que la recuperación funcionó en una red de prueba o con monto mínimo.
Un plan profesional no solo guarda claves, sino que demuestra que esas claves pueden volverse a usar en caso de desastre.
11. Checklist final de recuperación
- [ ] Confirmo que los activos son míos y tengo derecho a recuperarlos.
- [ ] Tengo una copia intacta del archivo BIP38 o del dispositivo donde estaba.
- [ ] Clasifico el escenario: archivo perdido, passphrase perdida, archivo dañado o ambos perdidos.
- [ ] Busco respaldos, correos, unidades USB, NAS, cloud, logs, impresos y dispositivos antiguos.
- [ ] Intento reconstruir la passphrase con patrones humanos, sin usar servicios online.
- [ ] Trabajo en entorno local y aislado si debo probar candidatos.
- [ ] Verifico dirección derivada antes de mover fondos.
- [ ] Ejecuto una transacción de prueba con monto pequeño.
- [ ] Migro los fondos a un esquema seguro nuevo.
- [ ] Documenté todo el proceso para evitar repetir el error.
Conclusión
Perder un archivo de clave BIP38 no siempre significa perder el activo. En muchos casos, la recuperación depende de encontrar el export, reparar su formato, restaurar la passphrase desde pistas humanas, recuperar datos forenses o volver al wallet original que generó la clave. La clave está en un método ordenado: identificar el escenario, proteger la evidencia, buscar copias y validaciones locales, y luego restaurar con pruebas controladas.
Por el contrario, si la passphrase tiene alta entropía, no hay backups y el archivo se perdió sin rastro, la criptografía puede funcionar como una barrera legítima. Por eso, la mejor estrategia de recuperación es la prevención: backups redundantes, seeds verificadas, hardware wallets, multisig y pruebas periódicas de restauración. En Bitcoin y criptoactivos, la posesión real no termina cuando se crea una clave; termina cuando has probado que puedes recuperar la custodia sin depender de una sola copia vulnerable.