Recuperación de Wallets Cripto
Métodos para reducir el riesgo de pérdida de activos en Stacks
Stacks es una capa 2 de contratos inteligentes anclada a Bitcoin. Permite desplegar contratos en Clarity y operar con activos como STX, sBTC y tokens SIP-010. Aunque hereda buena parte de la seguridad de Bitcoin, la pérdida de activos sigue siendo posible: fallos de custodia, contratos maliciosos, delegaciones mal configuradas, phishing o problemas en puentes. Este artículo reúne métodos prácticos y combinables para reducir el riesgo de pérdida de activos en Stacks.
1. Identificar las fuentes de riesgo antes de actuar
Reducir el riesgo empieza por saber de dónde viene:
- Riesgo de custodia: claves privadas expuestas en dispositivos conectados o depositadas en servicios centralizados.
- Riesgo de contrato: código no auditado, funciones de retiro ocultas o permisos excesivos.
- Riesgo de stacking: delegar en pools no verificados o enviar STX directamente a direcciones de terceros.
- Riesgo de puente: activos respaldados por Bitcoin (sBTC) cuya emisión depende de firmantes y de la infraestructura del puente.
- Riesgo humano: phishing, URLs falsas, extensiones comprometidas y prisas por aprovechar oportunidades.
Cada método que se describe a continuación ataca una o varias de estas fuentes.
2. Autocustodia con hardware wallet
- Guarda las claves privadas en un dispositivo hardware compatible con Stacks y combínalo con carteras de código abierto del ecosistema, como Leather o Xverse.
- Firma siempre en el dispositivo y comprueba en su propia pantalla la dirección de destino y el importe antes de aprobar.
- Nunca introduzcas la frase semilla en webs, formularios, extensiones o chats: ninguna aplicación legítima la solicita.
- Mantén el firmware actualizado y descarga el software solo desde fuentes oficiales.
3. Gestión rigurosa de la frase semilla y de los respaldos
- No guardes la frase semilla en formato digital: ni fotos, ni notas en la nube, ni gestores de contraseñas sincronizados.
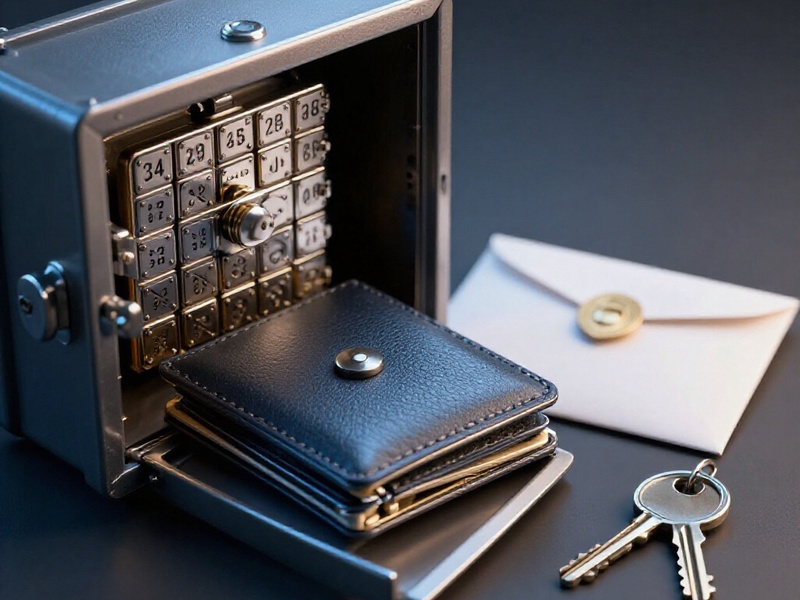
- Usa respaldos redundantes en placas metálicas grabadas y distribúyelos en dos ubicaciones físicas separadas.
- Comprueba el respaldo antes de transferir cantidades relevantes: restaura la cartera en un entorno limpio y verifica que las direcciones coinciden.
- Considera el uso de una passphrase adicional como capa extra, asumiendo que su pérdida implica la pérdida de los fondos.
4. Verificar los contratos inteligentes antes de interactuar
- Consulta el código Clarity en el explorador de bloques y revisa la antigüedad del contrato, su historial de transacciones y su volumen acumulado.
- Busca auditorías públicas y confirmaciones de identidad del equipo responsable.
- Realiza primero una operación de prueba con un importe mínimo y comprueba la recepción antes de mover el resto.
- Prefiere contratos con funciones de solo lectura y evita los que solicitan permisos amplios o firmas encadenadas poco claras.
- Desconfía de contratos recién desplegados que prometen rendimientos elevados sin documentación técnica.
5. Stacking y delegación con exposición mínima
El stacking de Proof of Transfer bloquea STX durante ciclos determinados, y la delegación permite participar sin transferir la propiedad de los fondos. Para reducir el riesgo:
- Utiliza únicamente pools o proveedores de stacking verificados y con trayectoria comprobable.
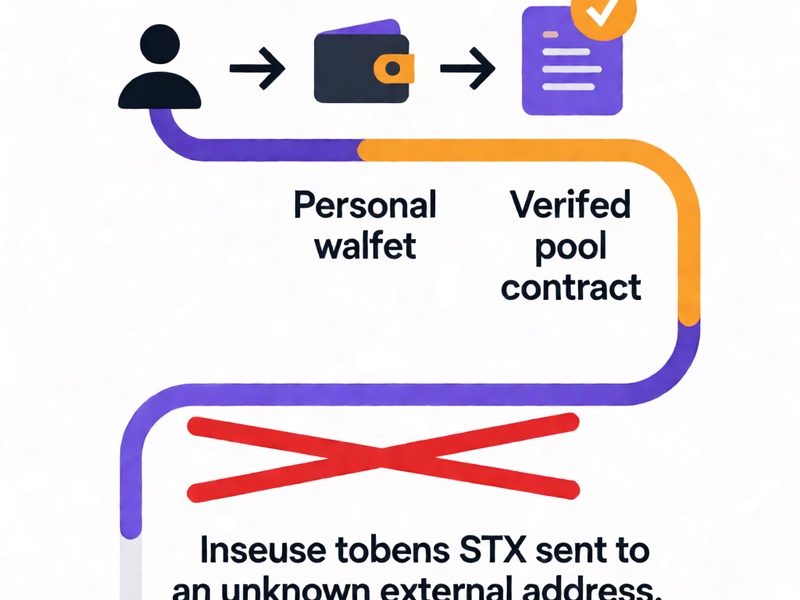
- Recuerda que, al delegar, tus STX permanecen en tu propia cartera: solo firmas una transacción de delegación. Si alguien te pide enviar STX a una dirección para stackear, es una señal clara de fraude.
- Ajusta el número de ciclos y evita bloquear la totalidad del saldo: mantén una reserva líquida para comisiones y operaciones.
- Revisa periódicamente el estado de la delegación y el pool elegido; si el proveedor cambia de política o desaparece, retira la delegación a tiempo.
6. Multifirma y reparto de la custodia
- Los esquemas multifirma como 2 de 3 o 3 de 5 eliminan el punto único de fallo: ninguna clave individual puede mover fondos.
- Soluciones de multifirma del ecosistema Stacks permiten repartir firmantes entre dispositivos, personas y ubicaciones distintas.
- Define por escrito quién firma, con qué dispositivo y bajo qué condiciones, para evitar bloqueos por pérdida de coordinación.
7. Puentes y activos respaldados por Bitcoin (sBTC)
- Limita la exposición en puentes a una cantidad que puedas asumir como pérdida total.
- Verifica el conjunto de firmantes, el estado operativo del puente y los canales oficiales de comunicación antes de depositar.
- Reparte la exposición entre varios instrumentos y considera retirar periódicamente parte del capital a Bitcoin en autocustodia base.
- Documenta el procedimiento de retirada antes de entrar: en situaciones de estrés, la claridad previa evita errores.
8. Higiene operativa y defensa contra phishing
- Accede siempre mediante marcadores propios a las URL oficiales; no hagas clic en enlaces recibidos por Discord, Telegram o correo.
- Separa las cuentas: una cartera de uso frecuente con saldo reducido y otra de ahorro que casi nunca se conecta a aplicaciones.
- Usa un navegador dedicado, con el mínimo de extensiones posibles y revisadas.
- Desconfía de la urgencia, los airdrops no solicitados y los mensajes de soporte técnico que solicitan firmas.
- Lee siempre la vista previa de la firma en la cartera y en el dispositivo hardware antes de aprobar.
9. Diversificación y límites de exposición
- Define de antemano el porcentaje máximo del patrimonio que estarás dispuesto a mantener en contratos, pools o puentes concretos.
- No concentres todo el capital en un único protocolo ni en una única cartera.
- Mantén una base en Bitcoin en autocustodia y trata el ecosistema Stacks como una capa de exposición adicional, no como sustituto de la reserva principal.
10. Monitoreo, pruebas y respuesta ante incidentes
- Revisa con periodicidad los movimientos de tus direcciones y el estado de tus delegaciones.
- Prueba una vez al año la recuperación completa desde el respaldo, en un dispositivo limpio y con un importe simbólico.
- Ten un plan documentado con direcciones, contactos oficiales y pasos a seguir en caso de incidente.
- Si detectas un compromiso, genera una cartera nueva con una frase semilla nueva y traslada allí los activos restantes; no reutilices la frase comprometida.
Lista de verificación rápida
- Frase semilla fuera de línea, con respaldo metálico y redundante.
- Firmas verificadas en hardware wallet, comprobando dirección e importe.
- Contratos revisados en el explorador y probados con importes pequeños.
- Delegación de stacking en pools verificados, con reserva líquida disponible.
- Multifirma para patrimonios relevantes.
- Exposición limitada en puentes y activos respaldados.
- Cuentas separadas, marcadores oficiales y cero enlaces entrantes.
- Plan de respuesta y prueba de recuperación al menos una vez al año.
Conclusión
No existe una medida única que elimine el riesgo en Stacks, pero sí una combinación de capas que lo reduce de forma significativa: custodia en hardware, disciplina con la frase semilla, verificación del código antes de firmar, delegación prudente, multifirma cuando el patrimonio lo justifica y una higiene operativa constante. Aplicar estos métodos para reducir el riesgo de pérdida de activos en Stacks convierte la seguridad en un proceso repetible y no en una reacción improvisada ante el próximo incidente.