Recuperación de Wallets Cripto
Descifrado de Contraseñas NEON en Entornos Offline: Guía Completa con Métodos y Herramientas 2024
Las contraseñas protegidas con implementaciones criptográficas optimizadas para la extensión NEON de ARM (conocidas comúnmente como contraseñas NEON) son hashes de acceso usados de forma frecuente en dispositivos móviles, equipos IoT y sistemas embebidos. Descifrarlas en entornos sin conexión a internet es una habilidad muy útil para auditorías de seguridad in situ, recuperación de cuentas propias y pruebas de penetración en redes aisladas. En esta guía te explicamos todo lo que necesitas saber para hacerlo de forma eficaz y legal.
¿Qué es el descifrado de contraseñas NEON en entornos offline?
El crackeo de contraseñas NEON en modo offline consiste en recuperar el texto plano de una contraseña a partir de su hash cifrado con algoritmos optimizados para NEON, usando exclusivamente recursos locales del dispositivo, sin enviar ningún dato por redes externas ni depender de servidores en la nube.
A diferencia de los métodos online, que requieren conexión para probar combinaciones en un servicio en vivo, el proceso offline trabaja directamente sobre el archivo de hash extraído previamente (siempre de forma legal) del sistema objetivo.
Ventajas de realizar el descifrado en entornos sin conexión
- Privacidad total: No se comparten hashes ni datos sensibles por internet, por lo que se elimina el riesgo de filtraciones de información durante el proceso.
- Compatibilidad con equipos sin conexión constante: Funciona perfectamente en dispositivos IoT, sistemas embebidos o redes aisladas que no tienen acceso a la red de forma habitual.
- Control total del proceso: Puedes ajustar la velocidad de procesamiento, los recursos del equipo que se usan y los métodos de ataque sin depender de limitaciones de servicios externos.
- Coste cero por procesamiento: No hay que pagar por servicios de descifrado en la nube, ya que se usa la potencia del propio dispositivo con soporte NEON.
Requisitos previos para el crackeo de contraseñas NEON offline
Antes de empezar, asegúrate de contar con todos los elementos necesarios:
- Un dispositivo con arquitectura ARM que soporte la extensión NEON: la mayoría de móviles Android de gama media-alta lanzados después de 2018, Raspberry Pi 4 o versiones superiores, y dispositivos IoT modernos cumplen con este requisito.
- Un archivo de hash de contraseña NEON válido, obtenido de forma legal: solo puedes trabajar con hashes de sistemas de tu propiedad o para los que tengas una autorización escrita del propietario.
- Herramientas de descifrado optimizadas para NEON, instaladas completamente de forma local (sin necesidad de conexión para funcionar).
- Recursos de ataque almacenados en el dispositivo: diccionarios de contraseñas, tablas arcoíris o reglas de generación de contraseñas, según el método que vayas a usar.
Métodos eficaces para descifrar contraseñas NEON en entornos offline
Existen diferentes métodos de ataque, adaptados a la información que tengas sobre la contraseña objetivo. Todos se benefician de la aceleración NEON, que multiplica por 4 a 10 la velocidad de procesamiento de hashes respecto a versiones sin optimización SIMD.
1. Ataque de diccionario
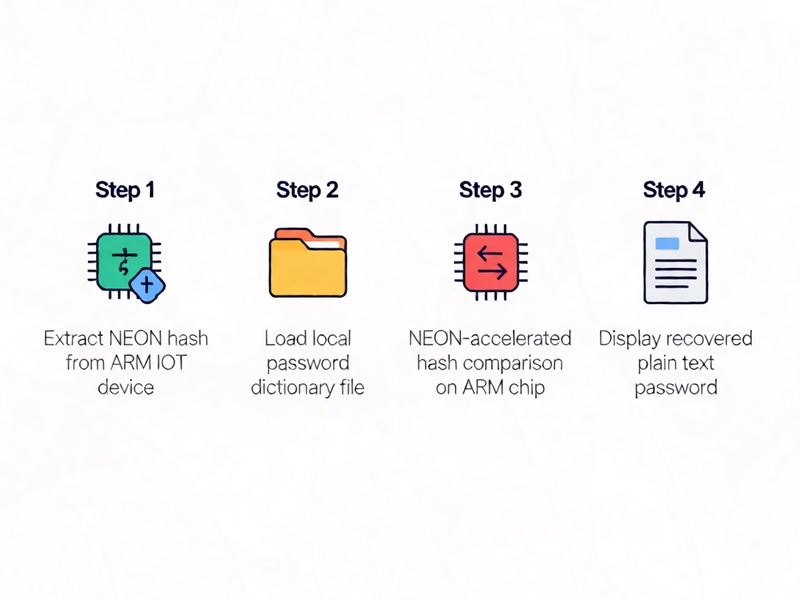
Es el método más rápido y eficaz si la contraseña está compuesta por palabras o combinaciones comunes. Funciona comparando el hash objetivo con los hashes generados a partir de las contraseñas almacenadas en un diccionario local.
Gracias a la extensión NEON, se pueden procesar cientos de entradas de diccionario a la vez por cada núcleo del procesador, reduciendo el tiempo de búsqueda en más de un 80% en muchos casos.
2. Ataque de máscara (fuerza bruta dirigida)
Si tienes pistas sobre la estructura de la contraseña (por ejemplo, sabes que empieza por una letra mayúscula, seguida de 4 números y termina con un símbolo), puedes definir una máscara para limitar el espacio de búsqueda.
La aceleración NEON es especialmente útil en este método, ya que genera y comprueba miles de combinaciones por segundo, acortando el tiempo de proceso respecto a la fuerza bruta tradicional.
3. Ataque con tablas arcoíris (rainbow tables)
Para hashes NEON generados con algoritmos menos seguros como MD5 o SHA-1, se pueden usar tablas arcoíris almacenadas de forma local en el dispositivo. Estas tablas contienen millones de combinaciones de contraseñas y sus hashes correspondientes, por lo que no hay que generarlos en tiempo real.
Su única desventaja es que requieren una gran cantidad de espacio de almacenamiento (entre varios GB y decenas de GB, según el algoritmo y el tamaño del espacio de búsqueda).
Herramientas recomendadas para entornos offline
Estas son las herramientas más fiables y eficaces para el descifrado de contraseñas NEON sin conexión a internet:
- Hashcat (versión ARM NEON): La herramienta de descifrado más usada del mundo, con una compilación específica para procesadores ARM con soporte NEON. Soporta más de 300 algoritmos de hash, incluyendo todas las versiones optimizadas con NEON de SHA-256, bcrypt, MD5 y muchos más. Funciona completamente offline si tienes los diccionarios y reglas almacenados localmente.
- John the Ripper (build NEON): Una de las herramientas más antiguas y versátiles del sector, con una versión optimizada para NEON que aumenta considerablemente su velocidad en equipos ARM. Soporta ataques de diccionario, de máscara y de fuerza bruta, y es compatible con prácticamente todos los formatos de hash NEON.
- CrackStation Portable Offline: Una versión ligera y portable de la conocida herramienta CrackStation, que funciona sin conexión y soporta hashes NEON de MD5 y SHA-1. Es ideal para dispositivos con poco espacio de almacenamiento o para ataques rápidos a contraseñas comunes.
Consideraciones legales y éticas
⚠️ Aviso fundamental: El descifrado de contraseñas a las que no tienes derecho de acceso es un delito en la mayoría de los países, incluso si se realiza en entornos offline. Solo debes usar estos métodos para recuperar contraseñas de tu propiedad, o para auditorías de seguridad con autorización escrita expresa del propietario del sistema. El uso indebido de estas técnicas puede tener consecuencias penales graves.
Consejos para optimizar el proceso en entornos sin conexión
- Usa diccionarios adaptados al objetivo: Si la contraseña pertenece a un usuario de habla hispana, usa diccionarios con términos en español, nombres propios y expresiones locales para aumentar las posibilidades de éxito.
- Aprovecha toda la potencia de NEON: Ajusta los parámetros de la herramienta para usar todos los núcleos del procesador y activar la aceleración NEON de forma explícita, para obtener la máxima velocidad.
- Empieza por los métodos más rápidos: Realiza primero un ataque de diccionario común, luego un ataque de diccionario con reglas, después un ataque de máscara, y solo recurre a la fuerza bruta completa si es absolutamente necesario, ya que este último puede tardar días o incluso semanas en contraseñas de más de 8 caracteres.
- Actualiza las herramientas en periodos de conexión: Cuando tengas acceso a internet, actualiza las herramientas y los diccionarios para contar con las últimas optimizaciones de NEON y soporte para nuevos algoritmos de hash.
Con estos conocimientos, podrás realizar descifrados de contraseñas NEON en entornos offline de forma eficaz, segura y legal, adaptando el proceso a tus necesidades específicas.
Etiquetas de este artículo: entornos offline crackeo de contraseñas sin conexión herramientas de descifrado ARM NEON descifrado de contraseñas NEON